
Chroń konto Pure&Sweet — MFA w 3 minuty
Aż 49% naruszeń danych to skradzione dane logowania. Jeden dodatkowy krok przy logowaniu, który znasz z aplikacji bankowej, drastycznie zmniejsza ryzyko, że ktoś niepowołany dostanie się do Twoich zamówień i adresu dostawy. Poświęć 3 minuty — i śpij spokojnie.
Dlaczego samo hasło już nie wystarczy
Aż 49% naruszeń danych wynika ze skradzionych haseł, a na czarnym rynku krąży już 15 miliardów skradzionych danych logowania. Wyobraź sobie, że sklep, z którego korzystałeś kiedyś przy okazji, miał wyciek. Twoje hasło trafiło do bazy cyberprzestępców — i teraz ktoś próbuje nim otworzyć Twoje konto w Pure&Sweet.
W Polsce to nie jest abstrakcja. W sklepach vegehome.pl oraz polskiekoldry.pl doszło do poważnego wycieku — szacuje się, że dotknął nawet 130 tysięcy unikalnych użytkowników. W ujawnionej bazie znalazły się imiona, nazwiska, adresy e-mail, numery telefonów, informacje o zamówieniach i częściowo adresy dostaw. Warto wiedzieć: ten konkretny incydent wynikał z luki w zewnętrznym narzędziu administracyjnym sklepu, nie z przejęcia konta klienta — ale skradzione hashe haseł trafiły do sieci, a MFA chroni Cię przed ich wykorzystaniem w innych serwisach. Szczególnie niebezpieczne są sytuacje, w których użytkownicy stosują te same hasła w wielu serwisach.
MFA — drugi zamek w drzwiach Twojego konta
MFA to po prostu drugi zamek w drzwiach. Nawet jeśli ktoś zdobędzie Twoje hasło, bez drugiego kroku — kodu SMS albo potwierdzenia w aplikacji — nie wejdzie na Twoje konto. MFA wymaga weryfikacji tożsamości za pomocą dwóch lub więcej różnych czynników uwierzytelniających przed udzieleniem dostępu.
Znasz to już z bankowości mobilnej. Do powszechnie stosowanych metod zaliczają się aplikacje uwierzytelniające, kody SMS, powiadomienia push, klucze bezpieczeństwa i weryfikacja biometryczna. To nie jest żadna trudna technologia — to coś, z czego korzystasz na co dzień.
MFA drastycznie zmniejsza ryzyko, ale nie jest tarczą absolutną — dlatego zawsze sprawdzaj, czy adres strony to naprawdę ten właściwy, zanim wpiszesz hasło. Niektóre metody MFA nadal można ominąć za pomocą phishingu, socjotechniki lub kradzieży sesji, a atakujący mogą nakłonić użytkowników do wprowadzenia kodów weryfikacyjnych na fałszywych stronach. Jedna prosta zasada: jeśli nie logujesz się do sklepu, a dostajesz prośbę o zatwierdzenie — odrzuć ją i zmień hasło.
Realna ochrona: co mówią liczby
Według Microsoftu MFA blokuje 99,2% ataków na konta. To nie jest ochrona absolutna — ale to gruba ściana, przez którą zdecydowana większość automatycznych ataków po prostu nie przejdzie.
Konto klienta w Pure&Sweet przechowuje Twój adres dostawy, historię zamówień i dane kontaktowe. To informacje, których nie chciałbyś oddać w niepowołane ręce. MFA sprawia, że samo skradzione hasło nie wystarczy, by się na nie zalogować — nawet jeśli wyciekło z zupełnie innego serwisu.
Kiedy wiesz, że Twoje dane są chronione dodatkową warstwą zabezpieczeń, zakupy są po prostu przyjemniejsze — bez nerwowego sprawdzania, czy ktoś nie zamówił czegoś na Twój adres. Użytkownicy chętniej korzystają z usług, gdy wiedzą, że ich dane są chronione przez MFA.
Jak założyć konto i włączyć MFA — krok po kroku
- Wejdź na pureandsweet.pl/moje-konto i zaloguj się.
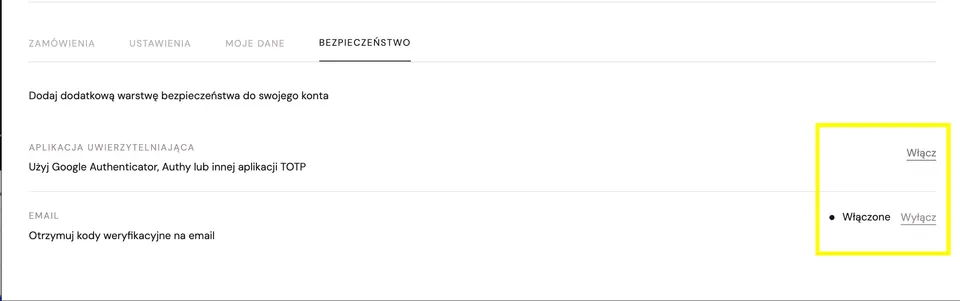
- Po zalogowaniu przejdź do ustawień konta i znajdź sekcję bezpieczeństwa.
- Włącz uwierzytelnianie dwuskładnikowe (2FA/MFA) i wybierz preferowaną metodę: kod przesłany na skrzynkę pocztową lub przez aplikację uwierzytelniającą.
- Potwierdź aktywację kodem, który otrzymasz na telefon lub na pocztę email. Gotowe!
- Przy każdym kolejnym logowaniu po haśle pojawi się prośba o drugi krok.
Zamów granolę Pure&Sweet i zadbaj o swoje konto już dziś
Granola Pure&Sweet — bez dodatku cukrów, z naturalnych składników — smakuje najlepiej, gdy wiesz, że Twoje zamówienie jest bezpieczne od pierwszego kliknięcia do dostawy pod drzwi. Załóż konto, włącz MFA i ciesz się zakupami bez obaw.
👉 Załóż konto i zamów ulubioną granolę już teraz: https://Pure&Sweet.pl/logowanie Prowadzisz kawiarnię, hotel lub biuro? Chętnie porozmawiamy o większych zamówieniach — odwiedź https://pureandsweet.pl/b2b i napisz do nas. Szukasz granoli pod własną marką? Zajrzyj na https://pureandsweet.pl/private-label. Masz pytania? Jesteśmy tu dla Ciebie: https://pureandsweet.pl/kontakt
Źródła
- Eight Benefits of Multi-Factor Authentication (MFA) | Ping Identityhttps://www.pingidentity.com/en-us/docs/blogs/eight-benefits-mfas. 1
Cyberattacks involving stolen credentials account for 49% of data breaches
- Eight Benefits of Multi-Factor Authentication (MFA) | Ping Identityhttps://www.pingidentity.com/en-us/docs/blogs/eight-benefits-mfas. 1
According to Digital Shadows, 15 billion credentials are for sale on the dark web.
- Gigantyczny wyciek danych w Polsce! 130 tys. klientów na celowniku hakerów - rp.plhttps://www.rp.pl/spoleczenstwo/art44154771-wyciekly-dane-klientow-polskich-sklepow-prawie-130-tys-osob-zagrozonychs. 1
Szacuje się, że może on dotyczyć nawet 130 tysięcy unikalnych użytkowników.
- Gigantyczny wyciek danych w Polsce! 130 tys. klientów na celowniku hakerów - rp.plhttps://www.rp.pl/spoleczenstwo/art44154771-wyciekly-dane-klientow-polskich-sklepow-prawie-130-tys-osob-zagrozonychs. 1
Wśród nich znalazły się dane klientów sklepów internetowych, takie jak imiona, nazwiska, adresy e-mail, numery telefonów, a także informacje o zamówieniach i częściowo adresy dostaw.
- Gigantyczny wyciek danych w Polsce! 130 tys. klientów na celowniku hakerów - rp.plhttps://www.rp.pl/spoleczenstwo/art44154771-wyciekly-dane-klientow-polskich-sklepow-prawie-130-tys-osob-zagrozonychs. 1
Źródłem problemu nie była jednak bezpośrednio platforma sprzedażowa, lecz podatność w zewnętrznym narzędziu administracyjnym wykorzystywanym w środowisku testowym.
- Gigantyczny wyciek danych w Polsce! 130 tys. klientów na celowniku hakerów - rp.plhttps://www.rp.pl/spoleczenstwo/art44154771-wyciekly-dane-klientow-polskich-sklepow-prawie-130-tys-osob-zagrozonychs. 1
Szczególnie niebezpieczne są sytuacje, w których użytkownicy stosują te same hasła w wielu serwisach.
- Czym jest uwierzytelnianie wieloskładnikowe (MFA)? Wyjaśnieniehttps://blog.scalefusion.com/pl/co-to-jest-uwierzytelnianie-wielosk%C5%82adnikowe-mfas. 1
Uwierzytelnianie wieloskładnikowe (MFA) to metoda bezpieczeństwa, która wymaga od użytkowników weryfikacji tożsamości za pomocą dwóch lub więcej różnych czynników uwierzytelniających przed uzyskaniem dostępu do konta,
- Czym jest uwierzytelnianie wieloskładnikowe (MFA)? Wyjaśnieniehttps://blog.scalefusion.com/pl/co-to-jest-uwierzytelnianie-wielosk%C5%82adnikowe-mfas. 1
Do powszechnie stosowanych metod zaliczają się aplikacje uwierzytelniające, kody SMS, powiadomienia push, klucze bezpieczeństwa i weryfikację biometryczną.
- Czym jest uwierzytelnianie wieloskładnikowe (MFA)? Wyjaśnieniehttps://blog.scalefusion.com/pl/co-to-jest-uwierzytelnianie-wielosk%C5%82adnikowe-mfas. 1
Uwierzytelnianie wieloskładnikowe znacząco zwiększa bezpieczeństwo, ale niektóre metody MFA nadal można ominąć za pomocą phishingu, socjotechniki lub kradzieży sesji.
- Czym jest uwierzytelnianie wieloskładnikowe (MFA)? Wyjaśnieniehttps://blog.scalefusion.com/pl/co-to-jest-uwierzytelnianie-wielosk%C5%82adnikowe-mfas. 1
Chociaż aplikacje SMS i uwierzytelniające zapewniają dodatkową ochronę, atakujący nadal mogą oszukać użytkowników i nakłonić ich do wprowadzenia kodów weryfikacyjnych na fałszywych stronach internetowych.
- Eight Benefits of Multi-Factor Authentication (MFA) | Ping Identityhttps://www.pingidentity.com/en-us/docs/blogs/eight-benefits-mfas. 1
According to Microsoft, MFA can prevent 99.2 percent of attacks on your accounts
- Eight Benefits of Multi-Factor Authentication (MFA) | Ping Identityhttps://www.pingidentity.com/en-us/docs/blogs/eight-benefits-mfas. 1
MFA mitigates this risk by making stolen passwords insufficient on their own to gain access.
- Multi-Factor Authentication (MFA): Explained | CovertSwarmhttps://www.covertswarm.com/post/multi-factor-authentication-mfas. 1
Users are more likely to trust and use your services if they know that their data is protected by MFA.